Claude Code 被曝把密码写进项目文件,GitHub 上挖出 2539 个真实凭据
安全公司 Apiiro 发现,超过 10 万份 Claude Code 本地设置文件被推到公开仓…

文章目录
AI 编程工具用起来省事,但一不留神也会把秘密带到不该去的地方。安全公司 Apiiro 的研究人员发现,AI 编程智能体 Claude Code 会把部分开发者的敏感凭据写进项目文件,然后跟着代码一起被推到公开的 GitHub 仓库。
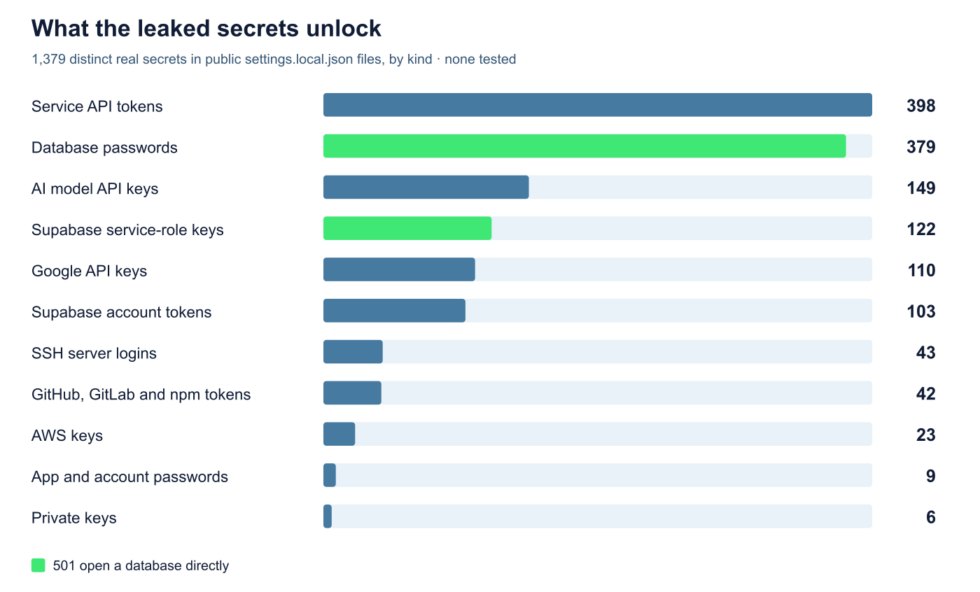
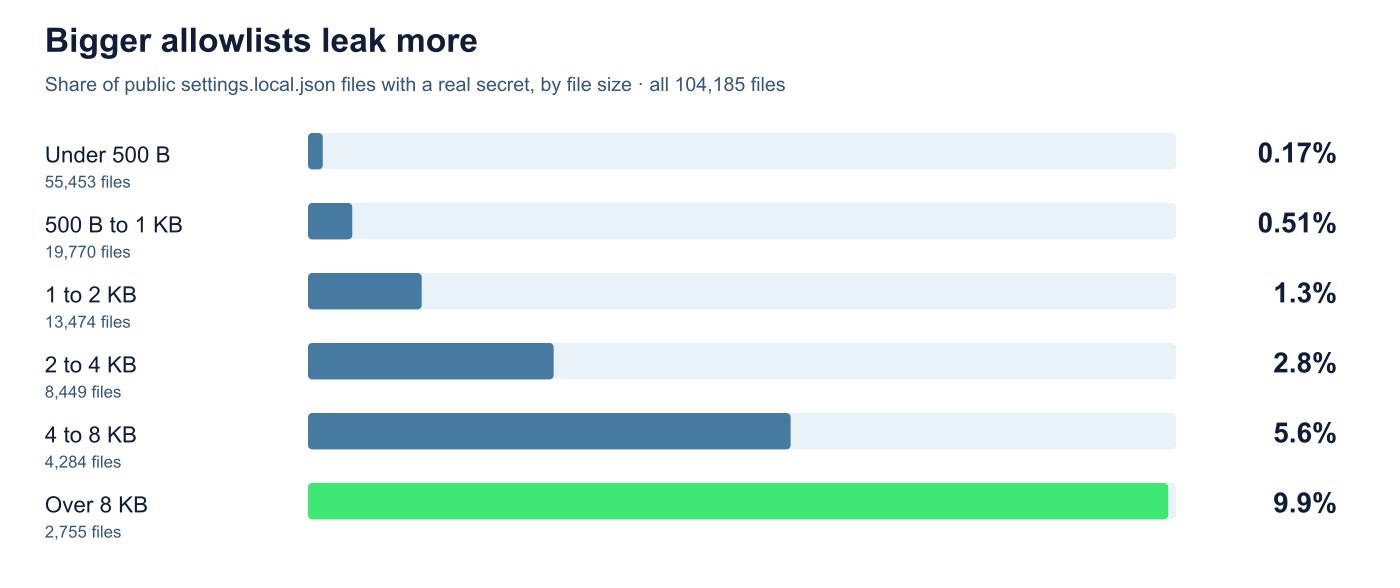
研究人员统计,超过 10 万份 Claude Code 本地设置文件被上传到公共仓库,其中约 1100 份含有数据库密码、API Token、私钥或 root 登录信息。把 Git 历史、共享设置文件和智能体聊天记录都算上,一共在 1994 个代码库里识别出 2539 个真实凭据。受影响的有 63 个组织,泄露内容包括 Azure 数据库密码、Square 生产令牌、SSH root 登录信息,甚至医疗记录数据库的拥有者密码。
问题出在 Claude Code 处理自动执行命令授权的方式上。当它问你某条 Shell 命令能不能跑,你选了“是,而且以后别再问”,这条授权规则就会被写进本地的 .claude/settings.local.json,而命令原文——里面可能夹着密码或密钥——也可能被一起记下来。
按设计,这个文件本该被加进开发者的全局 .gitignore,不跟着代码提交。但这条规则不一定对具体仓库生效:项目被克隆到另一台电脑,或者普通文件夹后来才被初始化成 Git 仓库,敏感文件就可能被顺手推上去。研究还提到,Claude Code 有时会没经用户确认,自己把设置文件的改动提交进仓库;就算原仓库删了文件,只要有人 fork 过,密钥还会留在分支里。
这个风险不是第一次被发现。2025 年 8 月就有 bug 报告指出相关文件可能没被正确加进 .gitignore,不过报告因 60 天没有动静被关掉了。Claude Code 团队的 Boris Cherny 在 11 月 7 日回应称,团队正在研究预防措施,设置文件本来就不该进版本控制,同时建议用户用密钥扫描工具清理敏感信息。
给使用者的提醒很直接:查一查自己的 .claude 目录有没有被提交过,翻一翻仓库历史,该轮换的密钥尽早轮换。
本文地址:https://www.163264.com/20305