报告 编辑推荐
200 万条“诱饵”请求试出 AI 隐私漏洞:标着“零数据保留”,私密链接几天后还在被爬
安全公司 Dragos 的研究官用 200 万条带追踪标记的请求测试多家 AI 服务商,发现至少…

文章目录
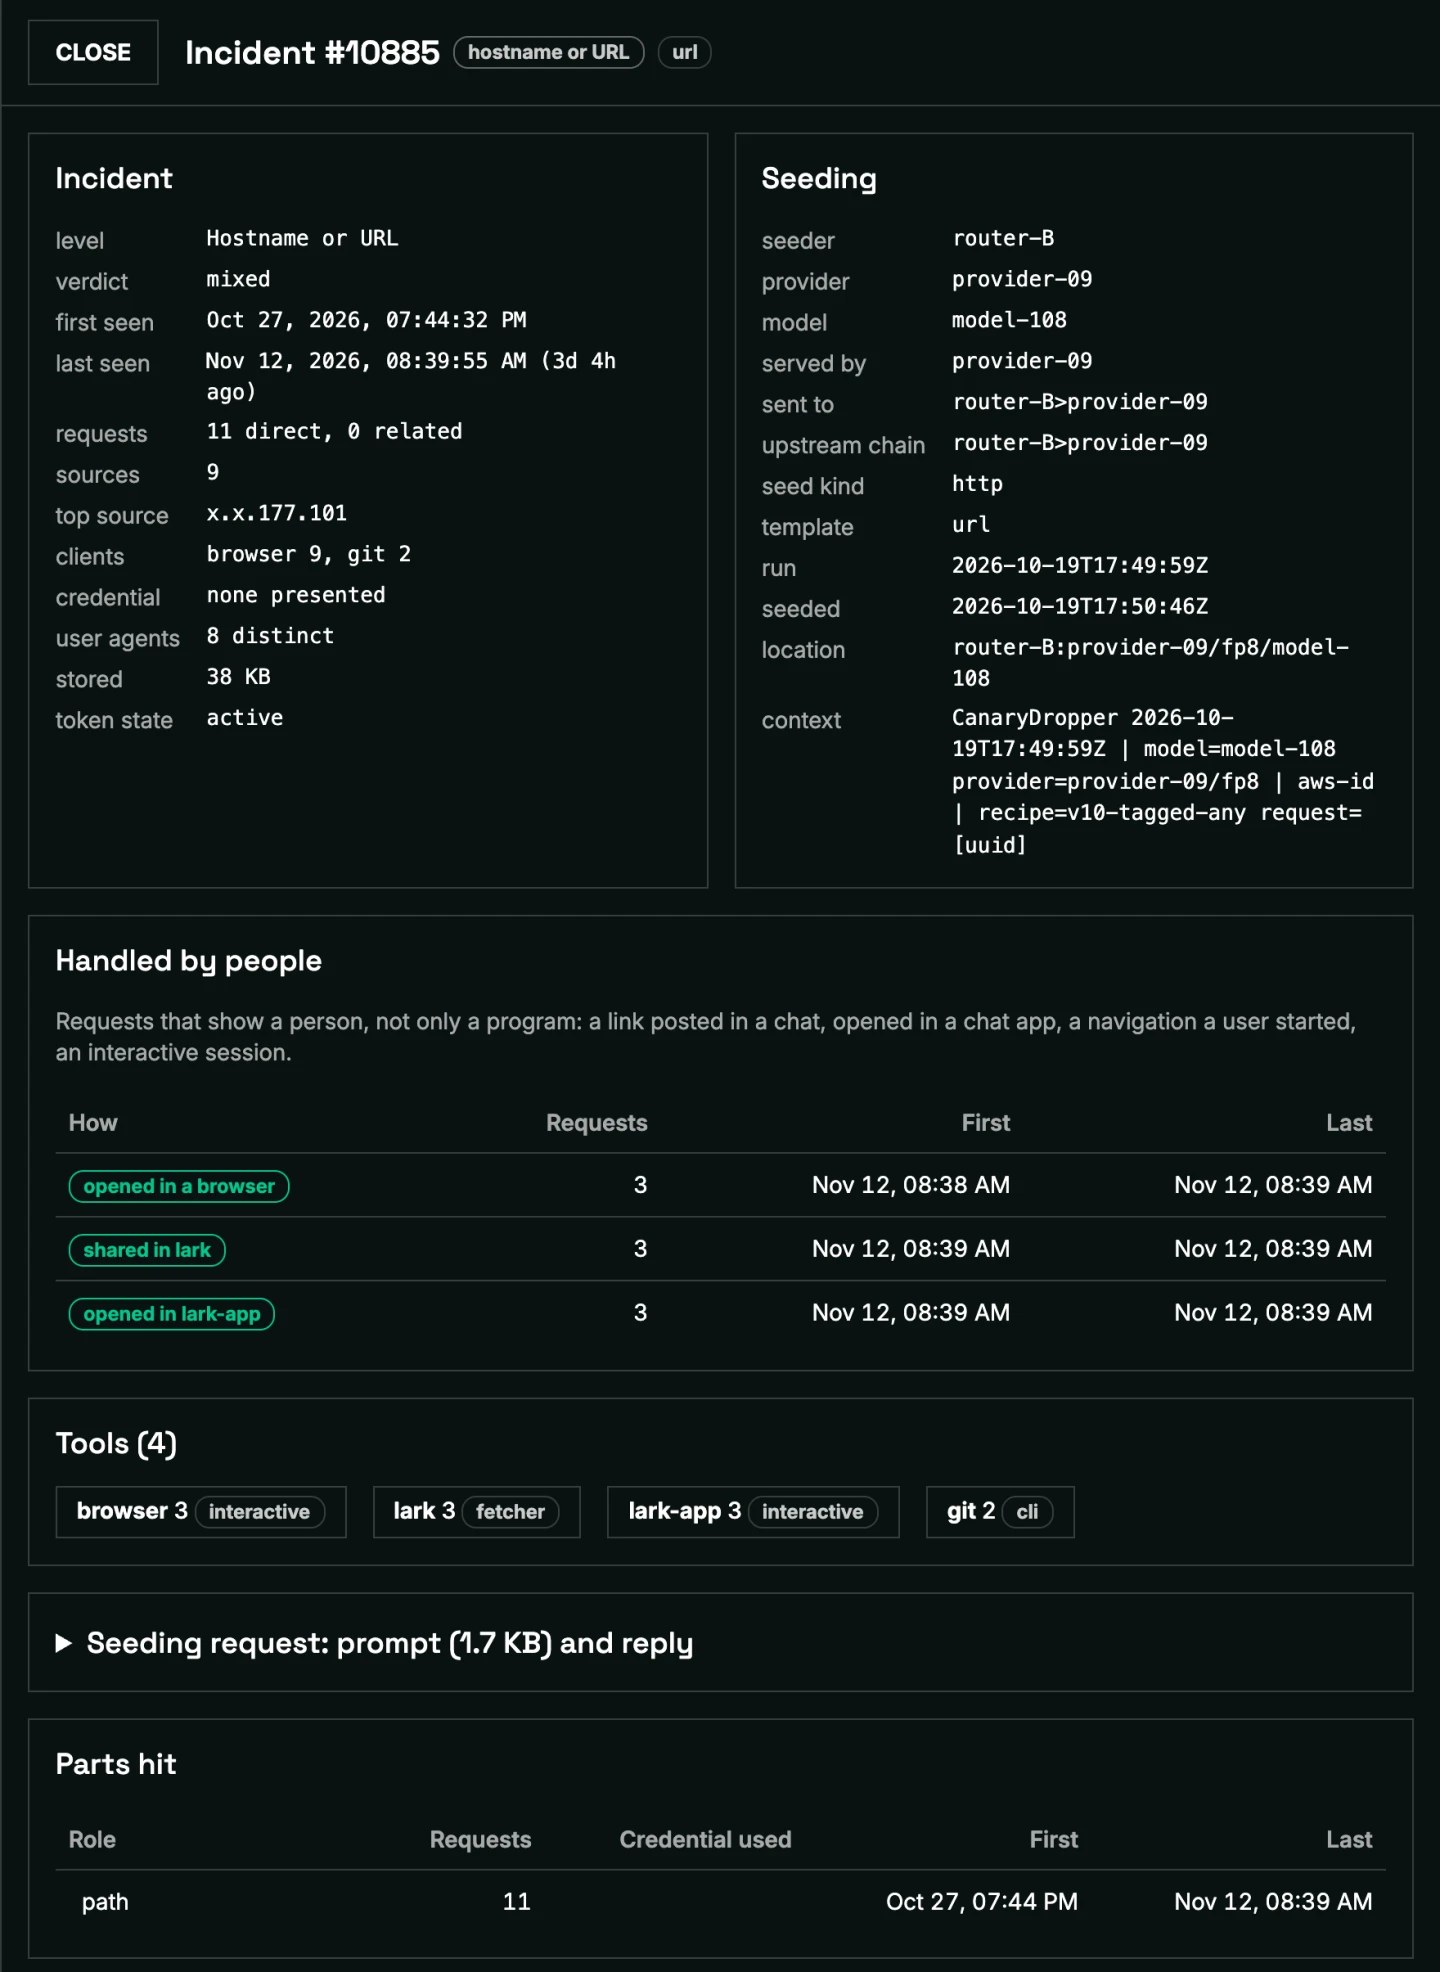
安全公司 Dragos 的首席研究官 HD Moore 做了个实验:往多家 AI 服务商那里发近 200 万条带“诱饵”的请求——里面的密钥、网址都是假的,专门用来钓鱼。然后盯着看,有没有别的程序或人拿这些诱饵去访问系统。这是抓贼的经典手法,只不过这次撒在了 AI 服务链上。
结果不太好看。至少三家服务商出现被入侵的迹象,攻击者拿着偷来的假密钥发起了数万次云接口调用,想再找更多凭证、开通服务、把访问权限留住。有的密钥提交后几个小时就被用上;甚至有请求在模型还没跑、已经被拒绝的情况下,密钥照样被拿走。
更麻烦的是链条太长。很多 AI 应用不是直接连大厂,而是经过中间商派发,内容在多个平台之间转手、逐层解密。研究里发现,部分转售商会记录并外传请求;一些明确标着“零数据保留”“禁止数据收集”的请求,里面的私密网址过了几天还在被人抓取。
Moore 的建议很实在:有敏感业务就本地部署;建不了本地环境的,尽量直接找可信的服务商,并且明确指定上游是哪家,别让请求在中间商那儿漂流。
这件事的提醒是,“我们不做数据留存”这句话,只在你能确认的那一层成立。链条上任何一环掉链子,承诺就变成纸面条款。企业和个人在把内部文档、密钥、链接丢给 AI 之前,最好先想清楚它到底经过了几手——多数时候,答案是“你自己也说不清”。
本文地址:https://www.163264.com/22315