Signal 开始禁止截图:AI 助手能读屏,加密聊天不再「只属于你」
如果你这两天在 iPhone 上给朋友发 Signal 消息,想截个图存档,可能会发现截不了。这…

文章目录
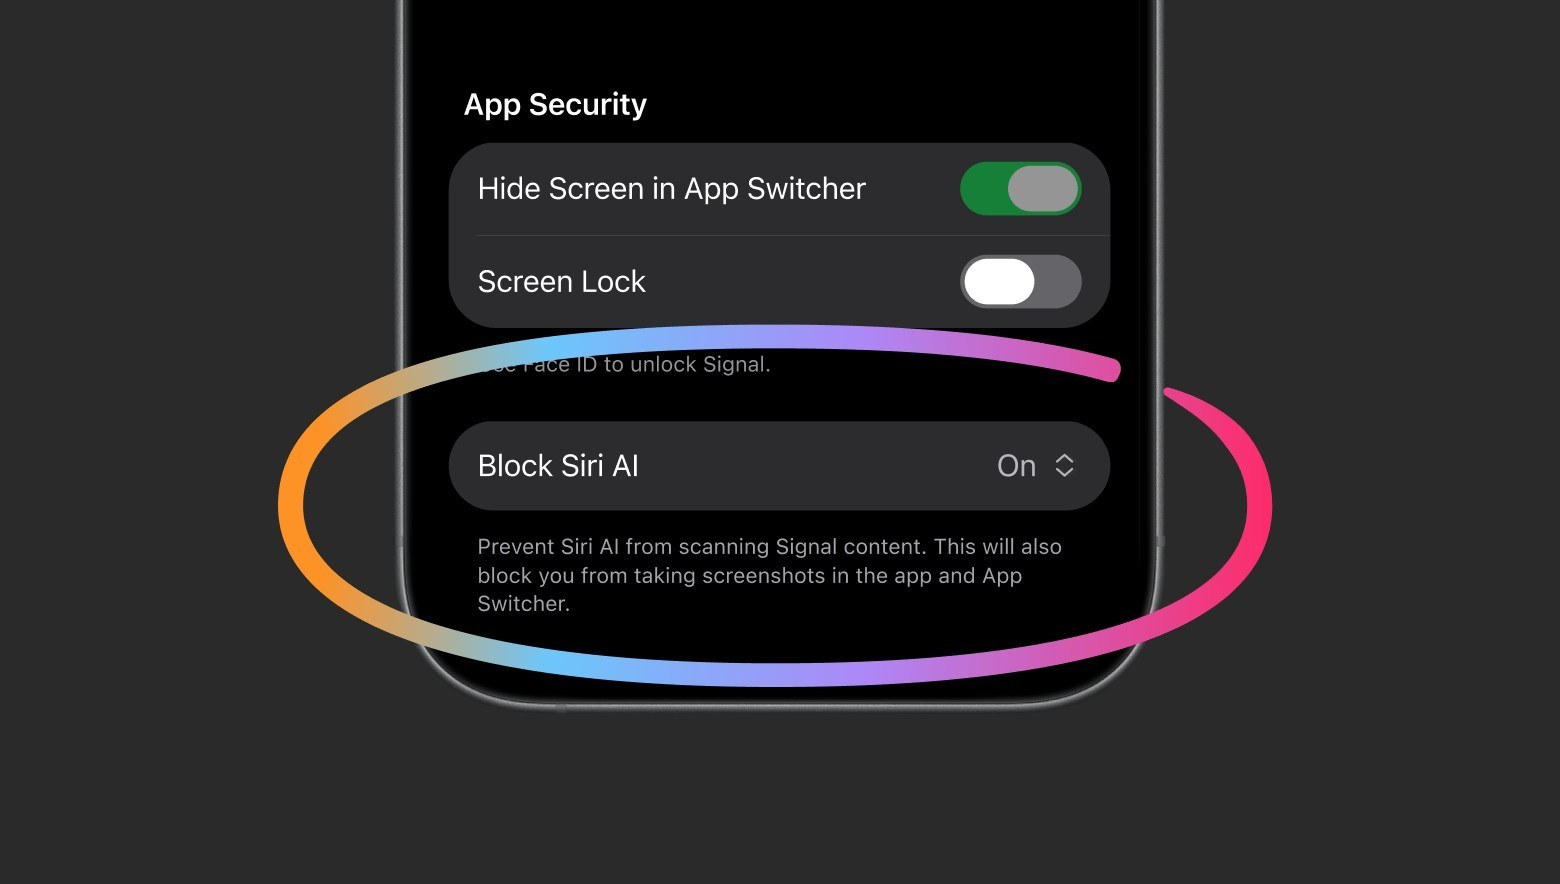
如果你这两天在 iPhone 上给朋友发 Signal 消息,想截个图存档,可能会发现截不了。这不是 bug,是 Signal 主动关掉的门。11 月 20 日,Signal 宣布在 iOS 27 和 Android 上限制应用内截图,理由写得很直白:操作系统里那些会「看屏幕」的 AI 助手,正在让加密聊天的隐私保证失效。
一分钟速览
- Signal 在 iOS 27 与 Android 上默认禁止应用内截图,目的是阻止 Siri、Gemini 等系统级 AI 助手读取屏幕内容。
- 用户可以在设置里手动恢复截图,但 Signal 警告:这等于把聊天内容暴露给 AI 代理,隐私保证随之失效。
- Signal 总裁 Meredith Whittaker 直言,现有系统没有给开发者提供限制 AI 访问应用数据的工具,这一局面是「应用层隐私的生存威胁」。
- 这招并不彻底——通过设备文件系统等路径,AI 代理仍可能拿到数据,Signal 自己也承认「不完整」。
- 更麻烦的是 macOS:Signal 表示目前根本没法在 Mac 上实现同类保护。
截图为什么成了隐私缺口
过去十年,加密通讯的威胁模型很清晰:对手是网络监听者、是服务器、是中间人。Signal 的答案是把密钥放在用户设备上,让服务端什么都看不到。
但 AI 助手把这个模型绕过去了。Siri AI 和 Gemini 这类系统级代理,被授予了「理解屏幕上有什么」的能力:它们可以截屏、读界面、识别文字,然后把这些内容当成上下文去完成任务。对普通应用来说这是便利,对端到端加密应用来说,这等于在锁好的房间里开了一扇由别人掌管的窗。
更让 Signal 不安的是,这些能力往往默认开启,且开发者没有开关。Whittaker 的说法是:即使能检测到 AI 在取数据,苹果、谷歌、微软也没有提供「不牺牲核心体验就能限制访问」的技术手段。
这不是第一次
去年微软推 Recall 时,Signal 就做过类似的事:阻止这项会周期性截屏、建立可搜索记忆的功能抓取加密聊天。当时的争议集中在「本地存储算不算隐私」,如今争议升级了——数据不只被存下来,还会被模型读取、理解、转述。
Signal 还点名了第三方代理的风险:Meta 的 Muse 这类产品可以使用系统的深度无障碍权限,而这类权限本来是给视障用户操作界面用的,一旦被代理拿去当「万能钥匙」,应用层的数据边界就形同虚设。
堵一个洞,还是建一套规则
从技术角度看,禁止截图只堵住了最显眼的一条路。屏幕理解模型可以走无障碍树、可以走录屏、可以走分享扩展,甚至在部分平台上可以通过文件系统读取应用沙盒外的缓存。Signal 承认这一点,所以它把矛头指向了平台方:请给开发者「简单的技术工具和准确的文档」。
这句话背后是一个正在成形的行业问题——AI 代理需要一套权限模型。摄像头、麦克风、通讯录、定位,每一样都有明确的授权弹窗和系统级审计;而「读取当前屏幕」这项能力,权力比它们都大,规则却最模糊。
合理的做法其实不复杂:把屏幕读取拆成细粒度权限、让应用可以声明「此界面禁止代理访问」、在系统设置里提供可审计的访问记录。这些都不需要牺牲助手体验,只需要平台愿意把控制权分一点给开发者。
对普通用户意味着什么
短期内,Signal 用户会先感受到不方便:想保存聊天记录,得进设置里手动打开截图,而且每次打开都在削弱自己的隐私保护。
中期看,这会变成一次公开的立场选择。当系统助手越来越能干,用户实际上是在用「便利」换「可被理解的范围」。加密应用能做的,只是把代价显性化,让你在按下截图键之前知道自己在放弃什么。
长期看,Signal 这句话值得记住:它是煤矿里的金丝雀。如果连一个以隐私为唯一卖点的应用,都要靠关掉系统功能来自保,那么下一个被迫做选择的,会是银行、医疗、企业办公——以及每一个把敏感信息放进手机的人。
本文地址:https://www.163264.com/22236